

Здається, злодії не їдять один одного. Вочевидь, ніхто не нагадав про це зловмисникам, які влаштували витік даних у Revolut. Справа набуває нового виміру лише через три дні після того, як стало відомо, як один шахрайський запит, надісланий з неавторизованого облікового запису на справжньому урядовому домені, виявився достатнім, щоб необанк розкрив паспорти, селфі та історію транзакцій Bitcoin своїх клієнтів. Хакери, відповідальні за крадіжку, також заявляють про компрометацію італійських служб, що не підтверджено. І, схоже, вони вже не можуть домовитися між собою, хто що зробив. Розбираємося зранку.
Ключові моменти цієї статті:
- Revolut підтверджує цілеспрямований витік даних через шахрайський запит на справжньому державному домені; заяви про компрометацію італійської поліції залишаються неперевіреними.
- Група IAmNotAVillain опублікувала документи, що стосуються, зокрема, клієнтів з кількох країн.
Revolut: хакер також заявляє про компрометацію італійської поліції
Згідно з повідомленням у Twitter від 14 вересня від International Cyber Digest, облікового запису, що спеціалізується на кібербезпеці, хакер Revolut нібито безпосередньо спілкувався з їхніми командами. І його розповідь значно виходить за межі вже задокументованого шахрайського запиту.
Дійсно, операція проти Revolut тривала шість місяців, а фальшиві запити на дані проходили через спільні системи, що належать кільком італійським правоохоронним органам. Цю інформацію 14 вересня підхопили італійські технічні видання, зокрема Matrice Digitale. Revolut, зі свого боку, стверджує, що його внутрішні системи та кошти клієнтів не були скомпрометовані.
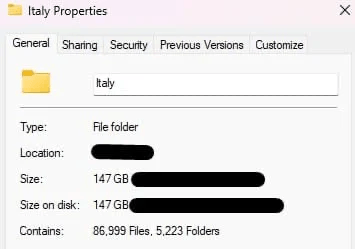
Пірат стверджує, що володіє 147 гігабайтами документів, викрадених з італійської сторони: щоденники, внутрішні справи, особисті листування, згідно зі скріншотами, які він показав пресі. Він навіть наводить, знову ж таки, за його словами і без можливості перевірки, журнали правоохоронця, який сперечається з дружиною через повідомлення. Ніщо з цього не підтверджено. Ані Revolut, ані Міністерство внутрішніх справ Італії, ані Національне агентство з кібербезпеки (ACN), ані поштова поліція не зробили жодних заяв з цього приводу на момент написання цих рядків. Тому слід досі використовувати умовний спосіб.
Однак, існує італійський прецедент, хоча і не пов’язаний. Інцидент стався у 2021-2022 роках, але Міланська прокуратура розкрила його лише в лютому минулого року: шестеро осіб були притягнуті до відповідальності за використання двох справжніх електронних адрес Міністерства внутрішніх справ Італії, пов’язаних з реальними поліцейськими, а також справжнього облікового запису Карабінерів, для отримання даних від Wind, TIM, Vodafone, Iliad, Microsoft, TikTok, Amazon, Facebook, Snapchat та Google. У справі навіть згадується фальшивий указ про боротьбу з тероризмом, надісланий Google, а також нібито контакти з NSO Group та Chainalysis. Ніщо не доводить, що це та сама група: ця справа лише показує, що зловживання доступом до поліцейських мереж Італії для викрадення даних у приватних компаній не є чимось новим.
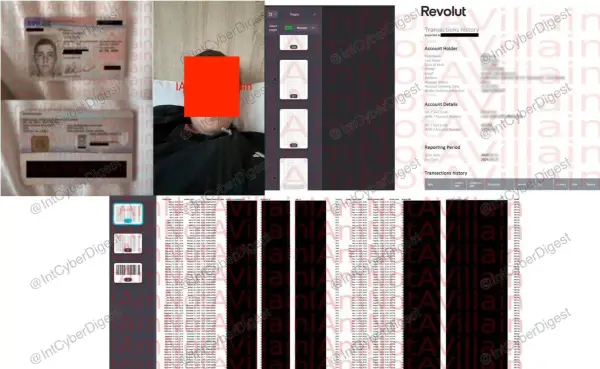
Сайт IAmNotAVillain заявляє про витік даних Revolut.
IAmNotAVillain: витік даних Revolut перетворюється на бандитську війну
Того ж дня, коли було опубліковано повідомлення Cyber Digest, з’явився сайт під назвою IAmNotAVillain зі своєю сторінкою, присвяченою Revolut. Повідомлення без прикрас: Revolut нібито проігнорував повідомлення про безпеку своєї бази користувачів, що спонукало групу самостійно опублікувати документи KYC (підтвердження особи, зібрані при відкритті рахунку), адреси, номери телефонів, банківські рахунки та криптотранзакції, які, як стверджується, у них є.
Однак сайт також починається з відмови від відповідальності. Його автори звинувачують “самозванця“, колишнього співробітника, на їхню думку, у тому, що він викраdв невелику частину даних і тепер приписує собі авторство. Оригінальна група обіцяє довести свою автентичність, надавши оригінальні файли та листування з відповідними компаніями, і попереджає будь-кого, хто буде вести переговори з цим суперником: нікому не вигідно мати справу з ним.
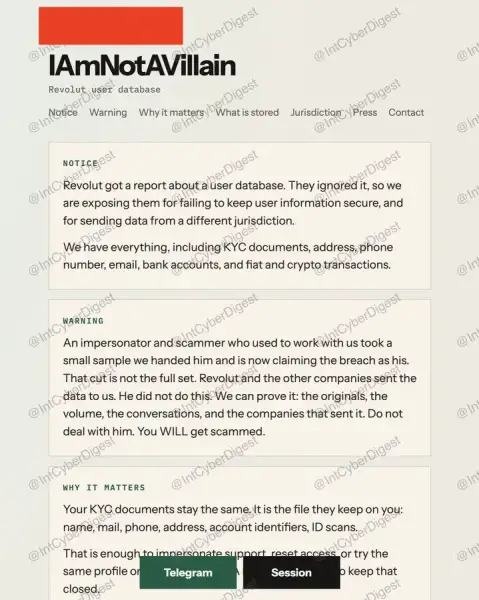
Знімок екрана повідомлення, опублікованого хакерами.
Від Цюриха до Валлетти: рахунок Revolut продовжує зростати
Згідно з даними IAmNotAVillain, більшість даних походить від швейцарських та французьких клієнтів. Але список країн, згаданих у тому ж повідомленні, значно ширший: Кіпр, Португалія, Німеччина, Іспанія, Болгарія, Чехія, Румунія, Польща, Мальта, Норвегія, Швеція та Італія також згадуються серед постраждалих юрисдикцій, список, який сама група називає невичерпним.
До вже ідентифікованих цього тижня імен додаються два: тенісист Шевченко та керівник Gamdom Фелікс Рьомер. У повідомленні також згадується Жорж Мікаутадзе, представлений на доданій фотографії як гравець ФК “Барселона” у формі “блауграна”. Насправді, нападник виступає за Вільярреал, де він виходив у стартовому складі 14 вересня проти “Бетіса”; хоча влітку ним цікавився “Барселона”, він так і не був туди переведений.
Картина, що вимальовується, виходить за рамки простої недбалості необанку, який потрапив у пастку фальшивого офіційного запиту. Якщо заяви від 14 вересня підтвердяться, то відповідати доведеться не тільки Revolut, але й цілим секторам італійських адміністрацій, безпека яких також могла бути порушена. На цьому тлі вимога 10 000 біткоїнів, заявлена керівництву Revolut, здається майже незначною. Між хакером, який веде переговори, суперником, який заявляє про той самий витік, та італійськими правоохоронними органами, які, в свою чергу, стали мішенню, заяви від 14 вересня відкривають новий фронт у справі, яка тиждень тому стосувалася лише шахрайського запиту та кількох заможних клієнтів.