
Спорт. Культура. Туризм. Бізнес
- Останні новини
- Політика
- Економіка
- Суспільство
- Спорт
- Технології
- Туризм
- Поради
- Контакти
- Українська
- Русский
- Українська
Пошук:
Поради
Злам Shark 6 змусив BYD закрити вразливість
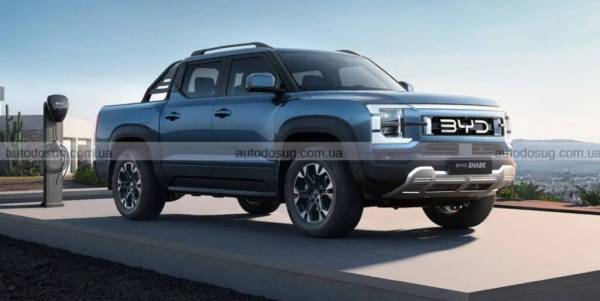
Злам BYD Shark 6 ще раз нагадав, що сучасний автомобіль давно перестав бути лише набором механічних вузлів. Як пише AUTODOSUG, дослідники з Fortify Labs змогли отримати доступ до даних, дзвінків і частини функцій пікапа, після чого BYD взялася закривати вразливість.
Як вразливість у Shark 6 стала помітною
Ця історія привернула увагу не через дрібний збій у мультимедіа. Йшлося про доступ до чутливої інформації та до елементів системи, які виходять далеко за межі звичайних налаштувань екрана в салоні. Саме тому випадок виявився таким показовим.
За даними з матеріалу, дослідники працювали з автомобілем два тижні. За цей час їм вдалося дістатися до даних про місцеперебування, переглянути телефонні дзвінки, зроблені в машині, а також отримати доступ до частини функцій авто. Для підключеного транспорту це вже не дрібниця, а серйозний сигнал.
Після розголосу в медіа BYD запустила внутрішнє розслідування. У компанії визнали інцидент, назвали його програмним дефектом, а пізніше заявили, що вразливість уже усунули.
Де саме знайшли слабке місце
Ключем до доступу став не якийсь рідкісний інструмент, а добре відомий Android Debug Bridge, або ADB. Це службовий механізм для роботи з Android-пристроями. Саме на Android побудована мультимедійна система DiLink, яку використовують у Shark 6.
І тут важливий сам контекст. Автомобільна мультимедіа давно вже не обмежується музикою, навігацією чи великим екраном. Вона пов’язана з іншими системами машини, отримує дані, синхронізується зі смартфоном і може бути частиною ширшої електронної архітектури. Якщо в такому вузлі є слабке місце, наслідки не зводяться до незручного інтерфейсу чи зависань.
У випадку з Shark 6 дослідники знайшли шлях, який дозволяв увімкнути ADB через інтерфейс користувача. Після цього відкривався доступ до можливостей, яких у звичайного власника бути не повинно. Саме так програмний недогляд і перетворюється на реальну вразливість.
Що могло опинитися під контролем
Найнеприємніше тут не тільки те, що можна було дістатися до даних. За результатами тесту Fortify Labs отримала можливість віддалено взаємодіяти з окремими функціями автомобіля. Серед них називали фари, склоочисники та інші можливості, які потенційно можуть стати точкою контролю.
Без зайвої драматизації: навіть якщо мова не про повне керування машиною, доступ до окремих функцій уже сам по собі є проблемою. У підключеному авто будь-який електронний вузол може стати частиною більшого ланцюга компрометації.
Для водія висновок простий. Мультимедійна система — це не ізольований екран, який живе окремо від решти автомобіля. Вона пов’язана з іншими елементами, а значить її захист важливий не менше, ніж захист ключа, замків чи сигналізації.
Як відреагувала BYD
Після публікації результатів BYD заявила, що проблему вже закрили. У компанії пояснили, що додаток, який використовували під час експерименту, вимагав фізичного підтвердження встановлення в мультимедійну систему. Також виробник повідомив про коригувальну дію, яка прибирає ненавмисний шлях для увімкнення ADB через інтерфейс користувача.
Тобто BYD не обмежилася загальним формулюванням про «виправлення помилки», а закрила конкретний сценарій, який виявили дослідники. Оновлення по повітрю для Shark 6, за словами компанії, випустять лише після додаткової перевірки нового ПЗ. Для автомобільної електроніки це цілком зрозумілий підхід: поспіх тут легко приносить нові проблеми.
Окремо виробник планує перевірити, чи потрібен подібний патч іншим моделям. І це теж логічно, тому що одна й та сама програмна платформа часто використовується ширше, ніж в одній конкретній моделі.
Що уточнили самі дослідники
Після резонансу Fortify Labs опублікувала власне пояснення. Там наголосили, що початкова мета тесту полягала в моделюванні віддаленого доступу, який виробник може мати до підключеного автомобіля, і в демонстрації того, як таким доступом можуть зловживати.
Було й важливе уточнення щодо ризиків. На момент публікації система залишалася вразливою до зламу, але для атаки потрібна фізична присутність. Тобто хакеру довелося б встановити програмне забезпечення та під’єднатися до CAN bus, щоб отримати доступ до функцій автомобіля.
Це не скасовує серйозності проблеми, але допомагає правильно оцінювати масштаб загрози. Йдеться не про масовий віддалений злам будь-якого авто на дорозі, а про сценарій, де потрібен доступ до машини та певний набір інструментів.
Чому ця історія більша за один пікап
На перший погляд може здатися, що це локальний інцидент навколо однієї моделі. Насправді випадок із Shark 6 підсвітив значно ширшу тему. Android-платформи в мультимедійних системах використовує не лише BYD, а отже подібні сценарії теоретично можуть повторюватися і в інших автомобілях.
Fortify Labs прямо вказала, що такий метод може спрацювати і проти інших Android-блоків у машинах різних виробників, якщо вони захищені недостатньо добре. Це не прив’язано до одного бренду чи одного ринку. Якщо архітектура схожа, ризики теж можуть бути схожими.
У цьому й головний висновок. Безпека сучасного автомобіля тепер складається не тільки з кузова, гальм, подушок і електронних помічників. До всього цього додається ще один рівень — кіберзахист. Ігнорувати його вже не вийде.
Чому фізичний доступ досі має значення
У цій історії важливо не загубити один нюанс: для атаки був потрібен фізичний доступ до автомобіля. Саме це відрізняє серйозну, але обмежену за сценарієм вразливість від умовного «віддаленого апокаліпсису», яким іноді лякають гучні заголовки.
Але й заспокоювати себе цим повністю не варто. Якщо машина підключена, працює на складному ПЗ і має пов’язані між собою електронні системи, будь-яке слабке місце з часом може перетворитися на практичну проблему. Особливо якщо його не закрили вчасно.
Для власника це означає доволі просту річ: безпека авто залежить не лише від того, де воно стоїть і чи є сигналізація. Не менш важливі оновлення, уважність до стороннього софту і нормальна цифрова гігієна.
Чи потрібна окрема оцінка кіберзахисту авто
Після таких випадків дедалі частіше звучить ідея окремої оцінки кібербезпеки автомобілів. Логіка тут зрозуміла: якщо машини проходять краш-тести та отримують рейтинги за пасивний і активний захист, то чому б не оцінювати ще й цифрову стійкість.
Проблема в тому, що кіберзахист змінюється набагато швидше, ніж результати звичайних фізичних випробувань. Те, що сьогодні виглядає надійно, після оновлення або нового методу атаки може втратити актуальність. Через це створити стабільну й справді корисну систему оцінювання непросто.
І все ж сама ідея виглядає здоровою. Водієві потрібен зрозумілий орієнтир не тільки про поведінку авто в аварії, а й про те, наскільки добре воно захищене від цифрових загроз. Історія з BYD Shark 6 лише підкреслила, що ці дві площини безпеки вже тісно пов’язані.
Що варто врахувати власникам підключених авто
Навіть якщо конкретну вразливість уже закрили, загальна логіка нікуди не зникає. Чим більше автомобіль залежить від програмного забезпечення, тим уважніше варто ставитися до його цифрової частини. Насамперед до мультимедіа, підключених сервісів і сторонніх додатків.
Власникам таких машин варто стежити за офіційними оновленнями, не встановлювати сумнівне ПЗ і не ігнорувати повідомлення виробника про безпекові патчі. Якщо авто підтримує оновлення по повітрю, відкладати їх без причини теж не найкраща ідея. У цифровій частині машини дрібна проблема іноді тягне за собою наслідки, які спершу здаються малоймовірними.
Історія з Shark 6 нагадує ще про одну річ: безпека сучасного авто — це не раз і назавжди заданий стан. Виробник має закривати слабкі місця, дослідники — знаходити їх раніше за зловмисників, а власник — не ставитися до програмної частини машини як до чогось другорядного. Саме тоді підключений автомобіль залишається не лише зручним, а й справді надійним.